Hvem har verdens strengeste digitale suverenitetslover – og hvor står Norge?
«Verdens strengeste personvernlov er GDPR.» Det er en utbredt oppfatning – men den tåler en ny reality check.
Arne Sigurd Rognan Nielsen18. november 2026 · 4 min lesing
I et innlegg på LinkedIn blir det hevdet at Sør-Korea (PIPA) i 2026-sammenheng kan ha enda skarpere «tenner» enn EU/EØS sitt regime: kriminalansvar, opt-in samtykke og en regulator med høy grad av uavhengighet – og med personvern «hardkodet» inn i rettssystemet. Samme innlegg peker på en sammenlikning av rundt 20 jurisdiksjoner (PIPA, APPI, LGPD, DPDP, m.fl.) og konkluderer med at «den sterkeste loven man kan tenke seg» er GDPRs struktur kombinert med Koreas håndheving.
Det er et interessant utgangspunkt for en norsk diskusjon – fordi «digital suverenitet» i praksis ofte handler om tre ting:
- Kontroll over dataflyt på tvers av landegrenser (overføringer, skytjenester, underleverandører)
- Håndheving og sanksjoner (hvor smertefullt blir det å bryte reglene?)
- Statens mulighet til å styre kritisk digital infrastruktur (sektorregelverk, sikkerhetslov, beredskap)
Hvorfor Sør-Korea ofte trekkes frem som «strengest»
Sør-Koreas Personal Information Protection Act (PIPA) omtales stadig oftere som et av verdens mest restriktive personvernregimer. Flere analyser peker på særlig tre kjennetegn:
- Mer eksplisitt samtykkelogikk i flere situasjoner enn GDPR (bl.a. strengere krav til «opt-in» og mer granularitet).
- Kriminalsanksjoner i tillegg til administrative reaksjoner.
- Tydelig regulatorisk tyngde, med sterkere forventning om etterlevelse og konsekvenser ved brudd.
Poenget her er ikke at «GDPR er svakt» – GDPR er fortsatt den globale malen (mange land kopierer struktur, begreper og prinsipper). Men hvis vi måler «strenghet» som kombinasjonen av regler + reell håndheving + sanksjonsrisiko, er det forståelig at PIPA trekkes opp som kandidat til «strengest».
Digital suverenitet er ikke bare personvern
Det norske ordskiftet blander ofte sammen:
- Personvernregler (GDPR/personopplysningsloven)
- Data-lokalisering og skykrav (hvor data fysisk/legalt kan ligge)
- Nasjonal sikkerhet (Sikkerhetsloven, NIS2-tilpasninger, sektorregulatorer)
I praksis er det ofte ikke GDPR som «stopper» et skyprosjekt – men krav i:
- sektorregelverk (helse, finans, offentlig sektor)
- risikovurderinger (tilgang, jurisdiksjon, underleverandørkjeder)
- sikkerhetskrav (klassifisering, beredskap, leverandørstyring)
Hvor er Norge på «rankinglisten?
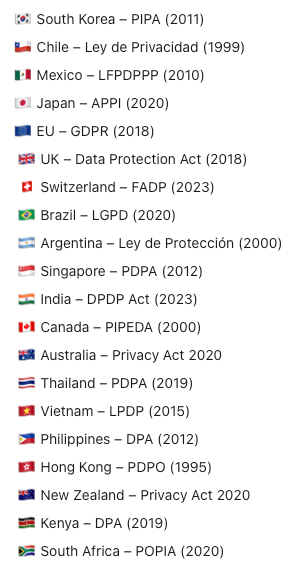
Her er den viktige nyansen: Notatet jeg baserer dette på viser til en «ranking av 20 regimer» – men selve rapporten/den interaktive oversikten er ikke med i notatet, og web-søk gir per nå ingen entydig, offentlig tilgjengelig ranking som inkluderer Norge som egen jurisdiksjon.
Det betyr at jeg ikke kan gi et presist tall som «Norge er #X» uten å risikere å dikte.
Men vi kan si noe solid om posisjonen vår:
- Norge er i EØS og følger GDPR fullt ut gjennom personopplysningsloven.
- I internasjonale sammenlikninger blir Norge derfor typisk vurdert som del av EU/EØS-regimet når temaet er personvern.
- Strengheten i norsk praksis vil i stor grad avhenge av håndhevingsnivået (Datatilsynet), samt sektor- og sikkerhetsregimer som kommer i tillegg.
Med andre ord: Hvis en rapport rangerer «EU/GDPR» som #5 (som i rekkefølgen i notatet), vil Norge ofte arve den plasseringen – men Norge kan samtidig være strengere i praksis på enkelte områder (f.eks. offentlig sektor og sikkerhetskrav), uten at det fanges opp i en ren personvernranking.
Norske implikasjoner: hva bør vi diskutere nå?
Hvis vi tar «GDPRs struktur + Koreas håndheving» som en slags idealmodell, gir det noen konkrete spørsmål for Norge:
- Håndheving: Har vi nok kapasitet og forutsigbarhet i tilsyn og sanksjoner til å drive reell etterlevelse – eller blir det mest compliance-teater?
- Samtykke vs. andre behandlingsgrunnlag: Bruker vi «samtykke» der vi egentlig burde brukt andre grunnlag, og dermed skaper vi unødvendig friksjon (eller omvendt: bruker vi andre grunnlag der vi burde hatt tydeligere opt-in)?
- Sky og underleverandører: Har vi god nok kontroll på jurisdiksjonsrisiko og «chain of custody» når data beveger seg på tvers av landegrenser?
- Suverenitet uten proteksjonisme: Hvordan bygger vi robusthet og kontroll uten å låse oss til nasjonale særkrav som hemmer innovasjon og samarbeid?
Tenk suverenitet som designkrav
For mange virksomheter er det nyttig å snu spørsmålet fra:
- «Er dette lov?»
…til:
- «Hvordan designer vi løsningen slik at lov, sikkerhet, revisjon, beredskap og leverandørstyring blir en egenskap ved systemet?»
Da blir digitale suverenitetskrav ikke en stoppekloss, men en arkitekturdisiplin.
Arne Sigurd Rognan Nielsen
Daglig leder i Brainworker, HCL Ambassador og foredragsholder. Følg på LinkedIn